Domain schutz-personenbezogener-daten.de kaufen?
Wir ziehen mit dem Projekt
schutz-personenbezogener-daten.de um.
Sind Sie am Kauf der Domain
schutz-personenbezogener-daten.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain schutz-personenbezogener-daten.de kaufen?
Wie sorgen Unternehmen effektiv für die IT-Sicherheit ihrer Systeme und Daten?
Unternehmen sorgen für die IT-Sicherheit ihrer Systeme und Daten, indem sie regelmäßige Sicherheitsaudits durchführen, um Schwachstellen zu identifizieren und zu beheben. Sie implementieren robuste Firewalls, Antivirensoftware und Verschlüsselungstechnologien, um unbefugten Zugriff zu verhindern. Zudem schulen sie ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein und sensibilisieren sie für Phishing-Angriffe und andere Bedrohungen. **
Welche IT Systeme gibt es?
Welche IT Systeme gibt es? IT-Systeme umfassen eine Vielzahl von Technologien und Anwendungen, die in Unternehmen und Organisationen eingesetzt werden, um Informationen zu verarbeiten, zu speichern und zu übertragen. Dazu gehören beispielsweise Betriebssysteme, Datenbanken, Netzwerke, Cloud-Services, Sicherheitslösungen und Anwendungssoftware. IT-Systeme können sowohl hardware- als auch softwarebasiert sein und dienen dazu, die Effizienz, Produktivität und Sicherheit von Arbeitsabläufen zu verbessern. Unternehmen setzen IT-Systeme ein, um ihre Geschäftsprozesse zu optimieren, Daten zu verwalten und mit Kunden und Partnern zu kommunizieren. **
Ähnliche Suchbegriffe für IT-Systeme
Top-Angebote
Produkte zum Begriff IT-Systeme:
-
Datenschutz und IT-Compliance, Fachbücher von Christoph Wegener, Dennis Werner, Joerg HeidrichIT-Administratoren bewegen sich bei ihrer täglichen Arbeit regelmässig in einem juristischen Minenfeld. Welche Daten müssen im Rahmen eines Auskunftsbegehrens herausgegeben werden? Welche Daten gehören in Backups und Logfiles und wann müssen diese gelöscht werden? Was ist beim Betrieb von Websites zu beachten und bei der Datenverarbeitung in der Cloud? Wann drohen Bussgelder? Wer hat warum welche Berechtigungen wofür? Nur wenige Systemadministratoren oder Compliance-Beauftragte können belastbare Antworten darauf geben. Mit unserem Leitfaden erhalten Sie Grundlagenwissen, Entscheidungshilfen und Praxishinweise an die Hand. Aus dem Inhalt: Was sind personenbezogene Daten? Grundsätze der Datenverarbeitung und des technischen Datenschutz Systemprotokolle, Weblogs, Backups, Archivierung Löschpflichten und Löschkonzepte Datenverarbeitung in der Cloud Anforderungen Arbeit im Home Office Technische Gestaltung von Websites, Umgang mit Cookies Verarbeitungsverzeichnisse erstellen und auf Auftragsverarbeitung Auskunftspflichten nachkommen Umgang mit Daten der Mitarbeiter*innen Compliance-Vorschriften beachten und Umgang mit Regelverstössen Strafrechtliche Risiken für Admins.59,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Das IT-Gesetz: Compliance in der IT-Sicherheit, Ratgeber von Peter H.L. Will, Ralf-T. Grünendahl, Andreas F. SteinbacherDas Buch richtet sich an Führungskräfte und Sicherheitsbeauftragte, die vor der Aufgabe stehen, Regelungen zur IT-Sicherheit für ihr Unternehmen zu definieren. Es liefert dazu eine konkrete Anleitung und basiert auf internationalen Standards wie dem BSI Grundschutz-Handbuch, Cobit und ITIL.84,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
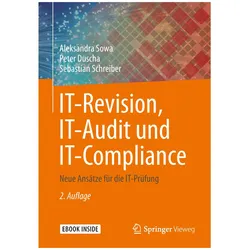
IT-Revision, IT-Audit und IT-Compliance, Fachbücher von Aleksandra Sowa, Peter Duscha, Sebastian SchreiberAuf Grundlage des risikoorientierten Prüfungsansatzes zeigt dieses Buch, wie effektive Prüfungsaktivitäten in einem komplexen Prüfungsumfeld mit besonderer Berücksichtigung aktueller Topthemen wie Datenschutz, Cybersecurity, Penetrationstests und Investigationen bei einer wachsenden Anzahl unternehmensinterner Ermittlungen durchgeführt werden können. Neuartige Instrumente und Methoden für die Arbeit der IT-Revision werden aufgezeigt und neue Ansätze diskutiert. In der zweiten, überarbeiteten und aktualisierten Auflage erfahren die Meldepflichten nach DSGVO, ITSiG bzw. NIS-Richtlinie eine besondere Betrachtung. Das Buch hilft, die Arbeitsweisen der Revision systematisch zu erfassen sowie Prüfungen zu planen und durchzuführen. Dabei bietet es sowohl fertige Lösungen als auch Hilfe zur Selbsthilfe an.54,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie können Gesundheitseinrichtungen ihre IT-Systeme schützen, um die Sicherheit und Vertraulichkeit von Patientendaten zu gewährleisten?
Gesundheitseinrichtungen können ihre IT-Systeme schützen, indem sie regelmäßige Sicherheitsupdates durchführen, starke Passwörter verwenden und Zugriffsberechtigungen nur auf autorisierte Mitarbeiter beschränken. Zudem sollten sie regelmäßige Schulungen für Mitarbeiter zur Sensibilisierung für Cyber-Sicherheit durchführen und eine sichere Datenverschlüsselung implementieren, um die Vertraulichkeit von Patientendaten zu gewährleisten. Ein weiterer wichtiger Schutzmechanismus ist die regelmäßige Durchführung von Sicherheitsaudits und Penetrationstests, um potenzielle Schwachstellen frühzeitig zu erkennen und zu beheben. **
-
Wie können Gesundheitseinrichtungen ihre IT-Systeme schützen, um die Sicherheit und Vertraulichkeit sensibler Patientendaten zu gewährleisten?
Gesundheitseinrichtungen sollten regelmäßige Sicherheitsüberprüfungen durchführen, um Schwachstellen in ihren IT-Systemen zu identifizieren und zu beheben. Zudem sollten sie starke Passwörter verwenden, Zugriffsrechte einschränken und regelmäßige Schulungen für Mitarbeiter zur Sensibilisierung für Cyber-Sicherheit anbieten. Die Implementierung von Verschlüsselungstechnologien und die regelmäßige Aktualisierung von Sicherheitssoftware sind ebenfalls wichtige Maßnahmen, um die Sicherheit und Vertraulichkeit sensibler Patientendaten zu gewährleisten. **
-
Wie kann das Berechtigungsmanagement in verschiedenen Bereichen wie IT-Sicherheit, Datenschutz und Compliance effektiv eingesetzt werden, um den Zugriff auf sensible Daten und Systeme zu kontrollieren und zu schützen?
Das Berechtigungsmanagement kann in verschiedenen Bereichen wie IT-Sicherheit, Datenschutz und Compliance effektiv eingesetzt werden, indem es die Vergabe von Zugriffsrechten auf sensible Daten und Systeme kontrolliert. Durch die Implementierung von rollenbasierten Zugriffskontrollen können Unternehmen sicherstellen, dass nur autorisierte Mitarbeiter auf bestimmte Daten und Systeme zugreifen können. Zudem ermöglicht das Berechtigungsmanagement die Überwachung und Protokollierung von Zugriffen, um sicherzustellen, dass keine unbefugten Aktivitäten stattfinden. Schließlich trägt das Berechtigungsmanagement dazu bei, die Einhaltung gesetzlicher Vorschriften und branchenspezifischer Standards zu gewährleisten, indem es sicherstellt, dass sensible Daten und Systeme angemessen geschützt sind. **
-
Wie kann das Berechtigungsmanagement in verschiedenen Bereichen wie IT-Sicherheit, Datenschutz und Compliance effektiv eingesetzt werden, um den Zugriff auf sensible Daten und Systeme zu kontrollieren und zu schützen?
Das Berechtigungsmanagement kann in der IT-Sicherheit eingesetzt werden, um sicherzustellen, dass nur autorisierte Benutzer Zugriff auf sensible Daten und Systeme haben. Durch die Vergabe von individuellen Zugriffsrechten können Datenschutzrichtlinien eingehalten und sensible Daten vor unbefugtem Zugriff geschützt werden. Zudem ermöglicht das Berechtigungsmanagement die Einhaltung von Compliance-Vorschriften, indem es sicherstellt, dass nur autorisierte Personen auf geschützte Daten zugreifen können. Durch regelmäßige Überprüfungen und Aktualisierungen der Zugriffsrechte kann das Berechtigungsmanagement effektiv dazu beitragen, den Zugriff auf sensible Daten und Systeme zu kontrollieren und zu schützen. **

Wie kann das Berechtigungsmanagement in verschiedenen Bereichen wie IT-Sicherheit, Datenschutz und Compliance effektiv eingesetzt werden, um den Zugriff auf sensible Daten und Systeme zu kontrollieren und zu schützen?
Das Berechtigungsmanagement kann in der IT-Sicherheit eingesetzt werden, um sicherzustellen, dass nur autorisierte Benutzer Zugriff auf sensible Daten und Systeme haben. Durch die Vergabe von individuellen Zugriffsrechten können Datenschutzrichtlinien eingehalten und sensible Daten vor unbefugtem Zugriff geschützt werden. Im Bereich Compliance kann das Berechtigungsmanagement dazu beitragen, die Einhaltung gesetzlicher Vorschriften und branchenspezifischer Standards sicherzustellen, indem es die Zugriffsrechte entsprechend den Anforderungen festlegt und überwacht. Durch die Implementierung eines effektiven Berechtigungsmanagements können Unternehmen die Risiken von Datenlecks und Sicherheitsverletzungen minimieren und gleichzeitig die Effizienz und Produktivität ihrer Mitarbeiter verbessern. **
Wie kann das Berechtigungsmanagement in verschiedenen Bereichen wie IT-Sicherheit, Datenschutz und Compliance effektiv eingesetzt werden, um den Zugriff auf sensible Daten und Systeme zu kontrollieren und zu schützen?
Das Berechtigungsmanagement kann in der IT-Sicherheit eingesetzt werden, um sicherzustellen, dass nur autorisierte Benutzer Zugriff auf sensible Daten und Systeme haben. Durch die Vergabe von individuellen Zugriffsrechten können Datenschutzrichtlinien eingehalten und sensible Daten vor unbefugtem Zugriff geschützt werden. Zudem ermöglicht das Berechtigungsmanagement die Einhaltung von Compliance-Vorschriften, indem es sicherstellt, dass nur autorisierte Benutzer auf geschützte Daten und Systeme zugreifen können. Durch die regelmäßige Überprüfung und Aktualisierung von Zugriffsrechten kann das Berechtigungsmanagement dazu beitragen, Sicherheitslücken zu identifizieren und zu schließen. **
Top-Angebote
Produkte zum Begriff IT-Systeme:
-
RT Radiologie Technik & IT-Systeme, FachbücherDas Fachbuch 'RT Radiologie Technik & IT-Systeme' bietet eine umfassende und fundierte Übersicht über die aktuellen Entwicklungen und Trends im Bereich der Radiologie, insbesondere in Bezug auf Technik und IT-Systeme. Es richtet sich an Fachpersonen, die in der Beschaffung und im Betrieb radiologischer Geräte sowie in der Implementierung moderner IT-Lösungen tätig sind. Das Werk liefert herstellerunabhängige Informationen und detaillierte Einblicke in die neuesten Technologien und Systemanforderungen. Leser erhalten einen einzigartigen Überblick über Branchentrends, Zukunftstechnologien und die optimale Nutzung von Radiologiegeräten. Zudem werden wichtige Aspekte des Investitionsmanagements beleuchtet, was das Buch zu einem unverzichtbaren Nachschlagewerk für Entscheidungsträger im Gesundheitswesen macht. Die Inhalte sind praxisnah aufbereitet und bieten sowohl strategische als auch technische Perspektiven, die den aktuellen Stand der Technik widerspiegeln. Das Buch unterstützt Fachleute dabei, fundierte Entscheidungen zu treffen und sich auf die stetigen Veränderungen im Gesundheitssektor einzustellen. Highlights: - Umfassender Überblick über Branchentrends - Detaillierte Informationen zu IT-Systemen und Radiologiegeräten.56,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Datenschutz & IT-Sicherheit in der Schule, Schulbücher von Gabriele JanlewingDas Buch "Datenschutz & IT-Sicherheit in der Schule" von Prof. Dr. Gabriele Janlewing bietet eine umfassende Einführung in die Herausforderungen des Datenschutzes und der IT-Sicherheit im schulischen Kontext. Es richtet sich an Schulleitungen und Lehrkräfte, die sich mit den rechtlichen Rahmenbedingungen und praktischen Aspekten des Datenschutzes auseinandersetzen müssen. Anhand von anschaulichen Beispielen und kurzen Einstiegsfällen werden die Leser über die wichtigsten Themen informiert, die beim Umgang mit digitalen Medien und der Veröffentlichung von Inhalten in sozialen Netzwerken zu beachten sind. Die Autorin, eine erfahrene Datenschutzbeauftragte, vermittelt praxisnahe Tipps, um Schulen datenschutzkonform zu führen und rechtliche Fallstricke zu vermeiden. Dieses Buch ist ein unverzichtbarer Leitfaden für alle, die die digitale Transformation ihrer Schule verantwortungsvoll gestalten möchten.49,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Datenschutz und IT-Compliance, Fachbücher von Christoph Wegener, Dennis Werner, Joerg HeidrichIT-Administratoren bewegen sich bei ihrer täglichen Arbeit regelmässig in einem juristischen Minenfeld. Welche Daten müssen im Rahmen eines Auskunftsbegehrens herausgegeben werden? Welche Daten gehören in Backups und Logfiles und wann müssen diese gelöscht werden? Was ist beim Betrieb von Websites zu beachten und bei der Datenverarbeitung in der Cloud? Wann drohen Bussgelder? Wer hat warum welche Berechtigungen wofür? Nur wenige Systemadministratoren oder Compliance-Beauftragte können belastbare Antworten darauf geben. Mit unserem Leitfaden erhalten Sie Grundlagenwissen, Entscheidungshilfen und Praxishinweise an die Hand. Aus dem Inhalt: Was sind personenbezogene Daten? Grundsätze der Datenverarbeitung und des technischen Datenschutz Systemprotokolle, Weblogs, Backups, Archivierung Löschpflichten und Löschkonzepte Datenverarbeitung in der Cloud Anforderungen Arbeit im Home Office Technische Gestaltung von Websites, Umgang mit Cookies Verarbeitungsverzeichnisse erstellen und auf Auftragsverarbeitung Auskunftspflichten nachkommen Umgang mit Daten der Mitarbeiter*innen Compliance-Vorschriften beachten und Umgang mit Regelverstössen Strafrechtliche Risiken für Admins.59,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Das IT-Gesetz: Compliance in der IT-Sicherheit, Ratgeber von Peter H.L. Will, Ralf-T. Grünendahl, Andreas F. SteinbacherDas Buch richtet sich an Führungskräfte und Sicherheitsbeauftragte, die vor der Aufgabe stehen, Regelungen zur IT-Sicherheit für ihr Unternehmen zu definieren. Es liefert dazu eine konkrete Anleitung und basiert auf internationalen Standards wie dem BSI Grundschutz-Handbuch, Cobit und ITIL.84,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie sorgen Unternehmen effektiv für die IT-Sicherheit ihrer Systeme und Daten?
Unternehmen sorgen für die IT-Sicherheit ihrer Systeme und Daten, indem sie regelmäßige Sicherheitsaudits durchführen, um Schwachstellen zu identifizieren und zu beheben. Sie implementieren robuste Firewalls, Antivirensoftware und Verschlüsselungstechnologien, um unbefugten Zugriff zu verhindern. Zudem schulen sie ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein und sensibilisieren sie für Phishing-Angriffe und andere Bedrohungen. **
-
Welche IT Systeme gibt es?
Welche IT Systeme gibt es? IT-Systeme umfassen eine Vielzahl von Technologien und Anwendungen, die in Unternehmen und Organisationen eingesetzt werden, um Informationen zu verarbeiten, zu speichern und zu übertragen. Dazu gehören beispielsweise Betriebssysteme, Datenbanken, Netzwerke, Cloud-Services, Sicherheitslösungen und Anwendungssoftware. IT-Systeme können sowohl hardware- als auch softwarebasiert sein und dienen dazu, die Effizienz, Produktivität und Sicherheit von Arbeitsabläufen zu verbessern. Unternehmen setzen IT-Systeme ein, um ihre Geschäftsprozesse zu optimieren, Daten zu verwalten und mit Kunden und Partnern zu kommunizieren. **
-
Wie können Gesundheitseinrichtungen ihre IT-Systeme schützen, um die Sicherheit und Vertraulichkeit von Patientendaten zu gewährleisten?
Gesundheitseinrichtungen können ihre IT-Systeme schützen, indem sie regelmäßige Sicherheitsupdates durchführen, starke Passwörter verwenden und Zugriffsberechtigungen nur auf autorisierte Mitarbeiter beschränken. Zudem sollten sie regelmäßige Schulungen für Mitarbeiter zur Sensibilisierung für Cyber-Sicherheit durchführen und eine sichere Datenverschlüsselung implementieren, um die Vertraulichkeit von Patientendaten zu gewährleisten. Ein weiterer wichtiger Schutzmechanismus ist die regelmäßige Durchführung von Sicherheitsaudits und Penetrationstests, um potenzielle Schwachstellen frühzeitig zu erkennen und zu beheben. **
-
Wie können Gesundheitseinrichtungen ihre IT-Systeme schützen, um die Sicherheit und Vertraulichkeit sensibler Patientendaten zu gewährleisten?
Gesundheitseinrichtungen sollten regelmäßige Sicherheitsüberprüfungen durchführen, um Schwachstellen in ihren IT-Systemen zu identifizieren und zu beheben. Zudem sollten sie starke Passwörter verwenden, Zugriffsrechte einschränken und regelmäßige Schulungen für Mitarbeiter zur Sensibilisierung für Cyber-Sicherheit anbieten. Die Implementierung von Verschlüsselungstechnologien und die regelmäßige Aktualisierung von Sicherheitssoftware sind ebenfalls wichtige Maßnahmen, um die Sicherheit und Vertraulichkeit sensibler Patientendaten zu gewährleisten. **
Ähnliche Suchbegriffe für IT-Systeme
-
IT-Revision, IT-Audit und IT-Compliance, Fachbücher von Aleksandra Sowa, Peter Duscha, Sebastian SchreiberAuf Grundlage des risikoorientierten Prüfungsansatzes zeigt dieses Buch, wie effektive Prüfungsaktivitäten in einem komplexen Prüfungsumfeld mit besonderer Berücksichtigung aktueller Topthemen wie Datenschutz, Cybersecurity, Penetrationstests und Investigationen bei einer wachsenden Anzahl unternehmensinterner Ermittlungen durchgeführt werden können. Neuartige Instrumente und Methoden für die Arbeit der IT-Revision werden aufgezeigt und neue Ansätze diskutiert. In der zweiten, überarbeiteten und aktualisierten Auflage erfahren die Meldepflichten nach DSGVO, ITSiG bzw. NIS-Richtlinie eine besondere Betrachtung. Das Buch hilft, die Arbeitsweisen der Revision systematisch zu erfassen sowie Prüfungen zu planen und durchzuführen. Dabei bietet es sowohl fertige Lösungen als auch Hilfe zur Selbsthilfe an.54,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
IT-Sicherheit, Fachbücher von Roland HellmannDas Buch erklärt die Grundlagen der IT-Sicherheit, wobei auch die wichtigsten Methoden der Kryptographie allgemein verständlich erklärt werden. Verfügbarkeit von Speichermedien und Daten, Internet-Sicherheit und Firewalls werden ausführlich behandelt, und aktuelle Themen der IoT-Sicherheit abgedeckt. Ferner betrachtet die 2. Auflage das Threat Modeling am Beispiel der Automotive Security.59,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann das Berechtigungsmanagement in verschiedenen Bereichen wie IT-Sicherheit, Datenschutz und Compliance effektiv eingesetzt werden, um den Zugriff auf sensible Daten und Systeme zu kontrollieren und zu schützen?
Das Berechtigungsmanagement kann in verschiedenen Bereichen wie IT-Sicherheit, Datenschutz und Compliance effektiv eingesetzt werden, indem es die Vergabe von Zugriffsrechten auf sensible Daten und Systeme kontrolliert. Durch die Implementierung von rollenbasierten Zugriffskontrollen können Unternehmen sicherstellen, dass nur autorisierte Mitarbeiter auf bestimmte Daten und Systeme zugreifen können. Zudem ermöglicht das Berechtigungsmanagement die Überwachung und Protokollierung von Zugriffen, um sicherzustellen, dass keine unbefugten Aktivitäten stattfinden. Schließlich trägt das Berechtigungsmanagement dazu bei, die Einhaltung gesetzlicher Vorschriften und branchenspezifischer Standards zu gewährleisten, indem es sicherstellt, dass sensible Daten und Systeme angemessen geschützt sind. **
-
Wie kann das Berechtigungsmanagement in verschiedenen Bereichen wie IT-Sicherheit, Datenschutz und Compliance effektiv eingesetzt werden, um den Zugriff auf sensible Daten und Systeme zu kontrollieren und zu schützen?
Das Berechtigungsmanagement kann in der IT-Sicherheit eingesetzt werden, um sicherzustellen, dass nur autorisierte Benutzer Zugriff auf sensible Daten und Systeme haben. Durch die Vergabe von individuellen Zugriffsrechten können Datenschutzrichtlinien eingehalten und sensible Daten vor unbefugtem Zugriff geschützt werden. Zudem ermöglicht das Berechtigungsmanagement die Einhaltung von Compliance-Vorschriften, indem es sicherstellt, dass nur autorisierte Personen auf geschützte Daten zugreifen können. Durch regelmäßige Überprüfungen und Aktualisierungen der Zugriffsrechte kann das Berechtigungsmanagement effektiv dazu beitragen, den Zugriff auf sensible Daten und Systeme zu kontrollieren und zu schützen. **
-
Wie kann das Berechtigungsmanagement in verschiedenen Bereichen wie IT-Sicherheit, Datenschutz und Compliance effektiv eingesetzt werden, um den Zugriff auf sensible Daten und Systeme zu kontrollieren und zu schützen?
Das Berechtigungsmanagement kann in der IT-Sicherheit eingesetzt werden, um sicherzustellen, dass nur autorisierte Benutzer Zugriff auf sensible Daten und Systeme haben. Durch die Vergabe von individuellen Zugriffsrechten können Datenschutzrichtlinien eingehalten und sensible Daten vor unbefugtem Zugriff geschützt werden. Im Bereich Compliance kann das Berechtigungsmanagement dazu beitragen, die Einhaltung gesetzlicher Vorschriften und branchenspezifischer Standards sicherzustellen, indem es die Zugriffsrechte entsprechend den Anforderungen festlegt und überwacht. Durch die Implementierung eines effektiven Berechtigungsmanagements können Unternehmen die Risiken von Datenlecks und Sicherheitsverletzungen minimieren und gleichzeitig die Effizienz und Produktivität ihrer Mitarbeiter verbessern. **
-
Wie kann das Berechtigungsmanagement in verschiedenen Bereichen wie IT-Sicherheit, Datenschutz und Compliance effektiv eingesetzt werden, um den Zugriff auf sensible Daten und Systeme zu kontrollieren und zu schützen?
Das Berechtigungsmanagement kann in der IT-Sicherheit eingesetzt werden, um sicherzustellen, dass nur autorisierte Benutzer Zugriff auf sensible Daten und Systeme haben. Durch die Vergabe von individuellen Zugriffsrechten können Datenschutzrichtlinien eingehalten und sensible Daten vor unbefugtem Zugriff geschützt werden. Zudem ermöglicht das Berechtigungsmanagement die Einhaltung von Compliance-Vorschriften, indem es sicherstellt, dass nur autorisierte Benutzer auf geschützte Daten und Systeme zugreifen können. Durch die regelmäßige Überprüfung und Aktualisierung von Zugriffsrechten kann das Berechtigungsmanagement dazu beitragen, Sicherheitslücken zu identifizieren und zu schließen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.